Montrer le sommaire Cacher le sommaire
- Quels signes indiquent qu’un script tiers pose problème sur mon site ?
- Comment savoir précisément quels scripts se chargent pour un visiteur donné ?
- Quels contrôles organisationnels réduisent le plus le risque lié aux scripts tiers ?
- Le gestionnaire de balises est‑il plus un atout ou une source de risque ?
- Quelles protections techniques sont les plus efficaces contre l’injection de scripts ?
- Faut‑il charger tous les scripts sur toutes les pages ?
- Que faire si vous trouvez un script non autorisé sur une page sensible ?
- Quelles erreurs courantes mènent à des incidents liés aux scripts tiers ?
- Comment prioriser les audits et actions lorsque vous avez un grand nombre d’intégrations ?
- FAQ sur les scripts tiers
Un simple pixel publicitaire peut suffire à transformer une page de paiement en passoire à données si on ne maîtrise pas qui insère quoi et pourquoi. Les scripts tiers sont utiles mais ils exigent une gouvernance stricte, une surveillance réelle et des gestes techniques concrets pour éviter les mauvaises surprises. Voici comment repérer, réduire et corriger les risques liés aux balises, widgets et autres codes chargés depuis l’extérieur.
Quels signes indiquent qu’un script tiers pose problème sur mon site ?
Vous ne verrez pas toujours une alerte rouge dans le back‑office. Les indices sont souvent discrets : un comportement inhabituel sur le tunnel d’achat, des pop‑ups qui apparaissent sans raison, des redirections vers des domaines inconnus, ou des demandes de vérification inattendues. Techniquement, cherchez des requêtes réseau vers des domaines qui n’apparaissent pas dans votre inventaire, des scripts insérés via des versions de gestionnaire de balises que vous n’avez pas approuvées, ou des modifications sur les pages sensibles qui surviennent en dehors des cycles de déploiement habituels.
Payer des salariés en tokens : cadre légal, fiscalité et bonnes pratiques
Comment annuler l’envoi d’un SMS sur Android en 3 méthodes simples?
Erreur fréquente observée dans les opérations : les équipes marketing déploient des balises pour une campagne et oublient d’enlever la configuration à la fin, laissant des comptes et des clés actives pendant des mois.
Comment savoir précisément quels scripts se chargent pour un visiteur donné ?
Il faut regarder la page telle que la reçoit l’utilisateur. Ouvrez les outils de développement du navigateur, onglet Réseau, ou utilisez un navigateur en navigation privée pour reproduire différents scénarios (utilisateur connecté, oublié, mobile). Un bon audit inclut :
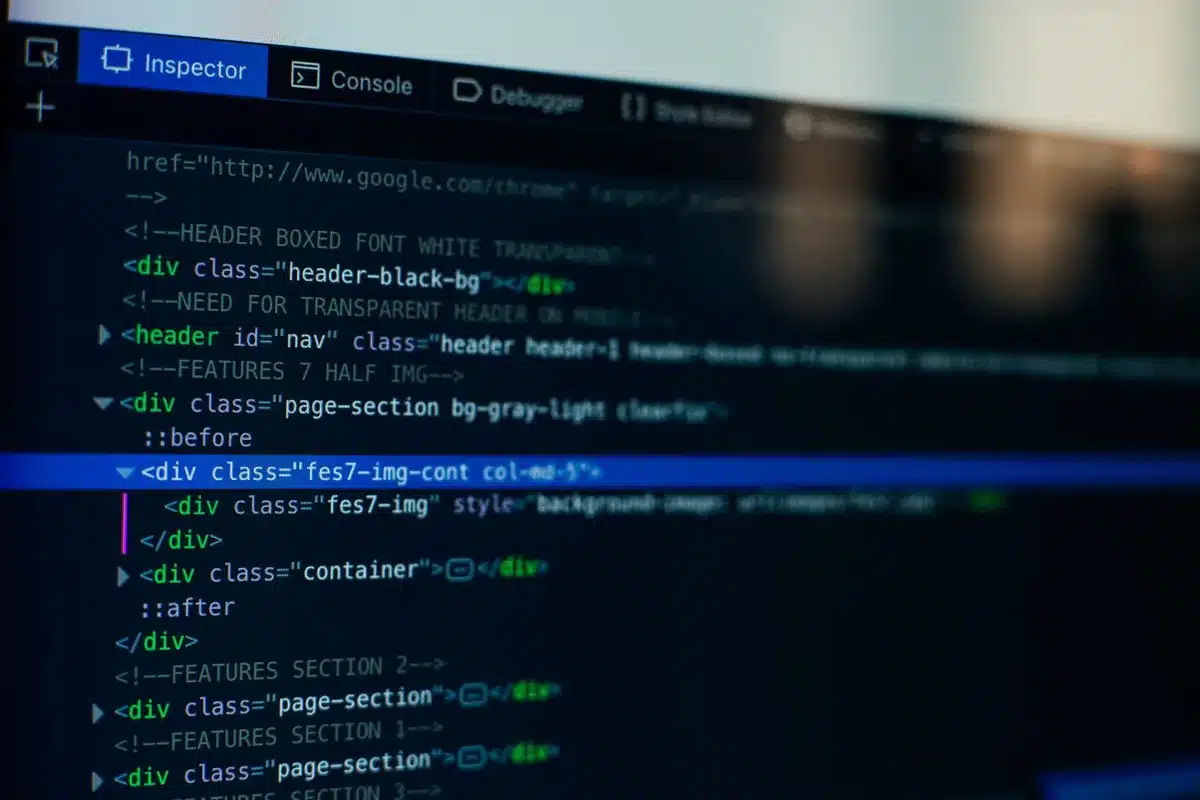
- une capture des requêtes réseau et des domaines contactés
- l’analyse du DOM rendu pour repérer les balises injectées dynamiquement
- la vérification des versions publiées dans le gestionnaire de balises
Certains scripts ne s’activent que dans des conditions précises (référent, durée de visite, page précise). Il faut donc tester plusieurs parcours et profils pour ne rien laisser passer.
Quels contrôles organisationnels réduisent le plus le risque lié aux scripts tiers ?
La bonne gouvernance commence par la responsabilité. Chaque intégration doit avoir un propriétaire identifié qui répond de son utilité, de son périmètre et de sa revue périodique. Sans propriétaire, une balise peut survivre à des campagnes, des prestataires et des changements d’équipe.
Autres pratiques observées en entreprise qui fonctionnent : accès individuels sans partage de mots de passe, révisions trimestrielles de l’inventaire, et processus de publication dans le gestionnaire de balises traité comme un déploiement de code.
Le gestionnaire de balises est‑il plus un atout ou une source de risque ?
Un gestionnaire de balises facilite la vie des marketeurs mais il centralise aussi le pouvoir. Une seule publication malveillante peut impacter tout le site. Plutôt que de bannir l’outil, limitez les droits de publication, exigez la revue par une seconde personne, activez l’authentification multi facteur et conservez un historique de versions qui soit exploitable en cas d’incident.
Quelles protections techniques sont les plus efficaces contre l’injection de scripts ?
Il n’existe pas de solution miracle. Combinez plusieurs mesures complémentaires pour réduire la surface d’attaque et repérer les anomalies.
| Mesure | Ce qu’elle apporte | Limite à connaître |
|---|---|---|
| Content Security Policy (CSP) | Limite les domaines autorisés à charger scripts et ressources | Exige des tests fins, peut bloquer des fonctionnalités légitimes si mal configurée |
| Subresource Integrity (SRI) | Vérifie l’intégrité d’un fichier externe via un hash | Inadapté aux scripts qui changent fréquemment chez le fournisseur |
| Segmentation des permissions | Limite qui peut publier et quoi | Ne protège pas contre un compte légitime compromis |
| Surveillance côté visiteur | Détecte le comportement réel rendu aux utilisateurs | Requiert instrumentation et ressources pour analyser le trafic |
Pratiques complémentaires importantes : MFA pour tous les comptes sensibles, rotation des clés API, suppression des comptes inutilisés, et revue régulière des autorisations des agences et prestataires.
Faut‑il charger tous les scripts sur toutes les pages ?
Non. Plus un script est présent partout, plus sa portée d’exploitation augmente. Limitez le chargement aux pages strictement nécessaires. Par exemple, les scripts de suivi d’une campagne d’email n’ont pas à être sur les pages de blog, et les outils d’enregistrement de session doivent exclure les pages de paiement et les formulaires de connexion.
Cette restriction réduit l’exposition et facilite la détection d’anomalies : si un script de conversion apparaît sur une page qui ne correspond pas à son usage, c’est un signe d’alerte.
Que faire si vous trouvez un script non autorisé sur une page sensible ?
Supprimer le script est un geste instinctif mais insuffisant. Commencez par préserver les preuves : captures d’écran, URL du script, liste des pages affectées et horaires. Ensuite, recherchez la source d’introduction en contrôlant l’historique du gestionnaire de balises, les logs d’administration CMS, les comptes d’agence, et les clefs API. Changez immédiatement les identifiants compromis, révoquez les jetons exposés et vérifiez s’il existe des portes dérobées supplémentaires.
En cas d’exfiltration potentielle de données sensibles, informez les équipes juridiques, de conformité et, si besoin, les autorités compétentes. Ne supposez jamais qu’un seul nettoyage suffit sans une recherche approfondie des vecteurs d’accès.
Quelles erreurs courantes mènent à des incidents liés aux scripts tiers ?
Voici des pièges que l’on rencontre souvent sur le terrain
- équipe différente gérant la création et la suppression des balises sans coordination
- comptes partagés et absence de journaux d’activité
- tests effectués uniquement via le CMS sans vérifier le rendu côté client
- usage excessif d’API ou webhooks laissés actifs après la fin d’un projet
- confiance aveugle dans un fournisseur sans politique de sécurité ni SLA
Comment prioriser les audits et actions lorsque vous avez un grand nombre d’intégrations ?
Commencez par classer les scripts selon l’impact potentiel sur les données sensibles et la surface d’attaque. Priorisez les éléments qui touchent aux paiements, aux formulaires de connexion, et aux pages où des données personnelles sont saisies. Ensuite, auditez les plus répandus : ceux présents sur la majorité des pages ou qui ont des accès administratifs élevés.
Un inventaire minimal viable comprend le nom du fournisseur, le propriétaire interne, les pages concernées, les données collectées, la méthode d’installation et la date de la dernière revue. Sans cela, vous naviguez à l’aveugle.
FAQ sur les scripts tiers
Les scripts tiers sont-ils toujours dangereux
Non, beaucoup sont légitimes et nécessaires. Le danger apparaît quand ils sont mal gérés, obsolètes, ou proviennent d’un fournisseur compromis.
Puis‑je bloquer tous les scripts tiers avec un pare‑feu applicatif
Un WAF peut aider à bloquer certaines attaques mais il ne remplace pas la gouvernance des comptes, la vérification des fournisseurs et la surveillance côté client.
SRI protège‑t‑il totalement contre les fichiers modifiés
SRI est efficace pour des fichiers statiques et immuables mais inutile pour des scripts qui évoluent régulièrement chez le fournisseur.
Combien de temps garder une balise temporaire
Définissez une date d’expiration lors de l’ajout et programmez une revue. Les balises temporaires ne doivent pas devenir permanentes par oubli.
Que vérifier en priorité après une compromission apparente
Recherchez et révoquez les identifiants compromis, inspectez l’historique du gestionnaire de balises, restaurez à partir d’une version saine et scannez l’environnement pour des backdoors.
Le monitoring côté utilisateur est‑il indispensable
Oui, parce que certains scripts n’apparaissent que dans le rendu final du navigateur et pas dans les fichiers serveur. La surveillance réelle de l’expérience utilisateur permet de détecter ces cas.