Montrer le sommaire Cacher le sommaire
- Quels dangers menacent réellement vos clés et phrases de récupération
- Comment choisir un gestionnaire adapté à l’écosystème crypto
- Est-il raisonnable de stocker ma seed phrase dans le cloud
- Les hardware wallets suffisent-ils pour sécuriser tous vos actifs
- Plan de sauvegarde simple, appliqué et résilient que vous pouvez suivre
- Erreurs fréquentes et corrections pratiques
- Que faire si vous perdez l’accès à votre gestionnaire ou à une seed
- Bonnes pratiques d’utilisation quotidienne
- Outils et méthodes émergents à connaître
- FAQ
Protéger vos cryptomonnaies commence par comprendre que la faiblesse la plus courante n’est pas toujours technique mais humaine. Entre la clé privée oubliée, la seed phrase sauvegardée sur une photo et le mot de passe maître réutilisé, ce sont souvent des habitudes qui ouvrent la porte aux pertes définitives. Un bon gestionnaire de mots de passe dédié à la crypto peut vous simplifier la vie, mais il ne remplace pas une stratégie réfléchie de sauvegarde et de récupération.
Quels dangers menacent réellement vos clés et phrases de récupération
Les attaques ne proviennent pas seulement de hackers experts en cryptographie. Le phishing ciblé, le malware sur un ordinateur familial, la compromission d’un fournisseur cloud et surtout l’erreur humaine sont des scénarios fréquents. J’ai vu des cas où une seed phrase copiée dans une note de téléphone a disparu après une synchronisation involontaire, ou des utilisateurs qui ont vendu leur ordinateur sans effacer correctement leurs coffres chiffrés.
Comment utiliser les couleurs pastel : palettes, exemples et conseils ?
Comment choisir la meilleure marketplace NFT en 2026 : comparatif et conseils?
Trois profils de risques à garder en tête
- Vol technique comme le phishing, les keyloggers ou l’exploitation d’une faille serveur.
- Perte physique d’un appareil ou destruction de la sauvegarde (incendie, inondation).
- Erreur humaine : sauvegarde mal nommée, partage accidentel, mauvais champ dans le gestionnaire.
Comment choisir un gestionnaire adapté à l’écosystème crypto
Le bon outil dépend du type de secrets que vous voulez protéger et de votre tolérance au risque. Pour les identifiants d’exchanges, un gestionnaire grand public satisfait la plupart des besoins. Pour les seed phrases et les clés privées, préférez des solutions offrant des champs sécurisés, un chiffrement local robuste et des options pour ne pas synchroniser automatiquement ces éléments.
Critères pratiques à vérifier lors du choix
- Contrôle des champs : possibilité d’ajouter des champs masqués ou des notes chiffrées dédiées aux seed phrases.
- Chiffrement zero-knowledge : le fournisseur ne doit pas pouvoir déchiffrer vos données.
- Options d’hébergement : cloud pour la commodité, auto-hébergement si vous voulez contrôler le serveur.
- Support MFA et clés physiques comme YubiKey pour protéger l’accès au coffre.
- Transparence et open source quand c’est possible, pour réduire le risque logiciel caché.
Est-il raisonnable de stocker ma seed phrase dans le cloud
Oui si vous prenez des précautions strictes, mais pour beaucoup ce n’est pas recommandé. Le cloud offre commodité et synchronisation, mais il introduit un point de compromission additionnel. Si vous décidez de le faire, chiffrez la seed avant toute chose et ne laissez jamais la phrase en texte clair dans un champ générique.
Alternatives plus sûres
- Fractionner la seed en plusieurs morceaux et placer chaque morceau sur un support différent.
- Utiliser une passphrase additionnelle que vous mémorisez et qui complète la seed.
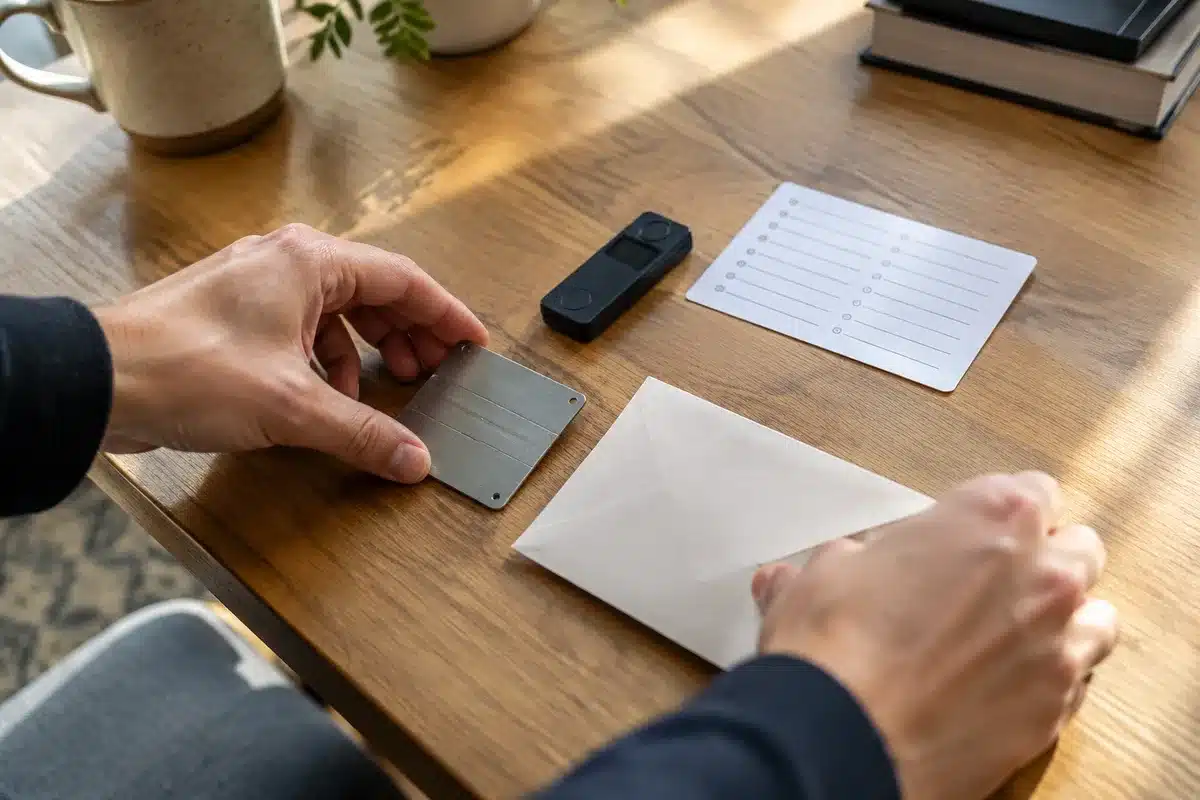
- Opter pour un stockage physique résistant tel que des plaques d’acier.
Les hardware wallets suffisent-ils pour sécuriser tous vos actifs
Les portefeuilles matériels constituent la meilleure protection contre les attaques en ligne car ils gardent la clé privée hors d’atteinte d’un OS compromis. Mais ils ne règlent pas tout. Ils ne remplacent pas une gestion structurée des mots de passe, et la seed du hardware wallet reste votre point de récupération unique en cas de perte de l’appareil.
Pièges réels observés
- Achat d’un appareil d’occasion ou reconditionné qui peut avoir été manipulé.
- Stockage de la seed et de l’appareil au même endroit, rendant une catastrophe unique destructrice.
- Ignorer les mises à jour officielles du firmware par peur de la complexité.
Plan de sauvegarde simple, appliqué et résilient que vous pouvez suivre
Sans processus clair, la meilleure technologie devient inutile. Voici un plan pragmatique utilisé par beaucoup d’administrateurs de portefeuilles sérieux.
| Montant ou importance | Configuration recommandée |
|---|---|
| Sommes faibles à moyennes | Gestionnaire cloud pour comptes quotidiens + sauvegarde papier de la seed dans coffre |
| Sommes importantes | Hardware wallet + plaque d’acier pour seed + clé USB chiffrée hors site |
| Patrimoine critique | Multisig avec Gnosis ou dispositifs multi-signatures + copies sur acier + procédure héritage documentée |
Checklist d’actions prioritaires
- Générez un mot de passe maître long et unique et activez le MFA
- Sauvegardez la seed sur au moins deux supports physiques dont un résistant au feu
- Créez une clé de récupération chiffrée sur une clé USB stockée hors site
- Testez la procédure de restauration sur un portefeuille de faible valeur
Erreurs fréquentes et corrections pratiques
Voici des comportements que je rencontre souvent et comment les corriger rapidement.
- Erreur : capture d’écran de la seed sur le téléphone. Correction : supprimez immédiatement ces fichiers et remplacez la sauvegarde par une copie physique chiffrée.
- Erreur : stockage de la seed dans la note d’un gestionnaire sans champ sécurisé. Correction : déplacez-la dans un champ chiffré spécifique ou fractionnez-la.
- Erreur : réutilisation du mot de passe maître. Correction : créez une phrase de passe unique et utilisez un gestionnaire pour la mémoriser.
- Erreur : absence de plan en cas de décès. Correction : préparer un kit d’accès pour vos héritiers sans exposer les secrets directement.
Que faire si vous perdez l’accès à votre gestionnaire ou à une seed
Si vous perdez le mot de passe maître d’un gestionnaire zero-knowledge, le fournisseur ne pourra pas vous aider. Réfléchissez à ces alternatives avant qu’il ne soit trop tard.
Options de récupération utiles
Mettre en place un plan de secours : conserver une copie chiffrée sur une clé USB, configurer un dispositif YubiKey pour réauthentification, ou mieux encore utiliser une structure multisignature où la restauration ne dépend pas d’un seul secret. Testez toujours la restauration avec de faibles montants.
Bonnes pratiques d’utilisation quotidienne
La sécurité ne doit pas être un casse-tête quotidien. Quelques règles simples réduisent la plupart des risques.
- Ne tapez jamais votre seed sur un appareil connecté à Internet
- Utilisez le remplissage automatique du gestionnaire uniquement pour les sites officiels
- Mettez à jour régulièrement vos appareils et votre firmware
- Formez les personnes proches qui pourraient être impliquées dans votre plan de succession
Outils et méthodes émergents à connaître
Des gestionnaires décentralisés et des protocoles de partage secret apparaissent. Ils promettent moins de risques de point de défaillance mais demandent encore de la prudence. La multisignature s’impose comme une solution robuste pour les patrimoines importants et les structures partagées. Évaluez ces options progressivement et testez-les en conditions réelles avant d’y transférer des fonds significatifs.
FAQ
Où conserver ma seed phrase
Sur un support physique durable comme une plaque d’acier ou du papier de qualité, stocké dans un coffre ou réparti en plusieurs lieux sécurisés.
Un gestionnaire cloud peut-il être piraté
Théoriquement oui, mais si le chiffrement est correctement implémenté et que vous avez un mot de passe maître robuste plus MFA, le risque d’accès aux secrets décodés reste faible.
Que faire si je perds mon mot de passe maître
Si votre gestionnaire est en mode zero-knowledge, sans sauvegarde hors ligne vous perdez l’accès. C’est pourquoi il faut toujours conserver des copies physiques ou des clés de récupération chiffrées.
Le hardware wallet est-il indispensable
Pour des montants modestes ce n’est pas obligatoire, mais pour des sommes importantes ou une gestion professionnelle, c’est fortement recommandé.
Comment partager l’accès à mes cryptos en toute sécurité
Évitez de transmettre des seeds. Préférez la multisignature ou des comptes séparés et autorisez des limites pour les opérations partagées.